Backdoor-Trojaner, die Remote-Befehle ausführen können, sind ein wichtiges Thema in der IT-Sicherheitsszene. Insbesondere dann, wenn diese auf das Betriebssystem Linux abzielen. Denn dieses wird auch gerne von größeren Unternehmen, Regierungen, der Verwaltung oder anderen Organisationen eingesetzt. Im April 2016 haben die Virenanalysten von Doctor Web gleich mehrere gefährliche Trojaner mit Fernzugriffsfunktionen entdeckt. Dazu gehören Linux.BackDoor.Xudp.1, Linux.BackDoor.Xudp.2 und Linux.BackDoor.Xudp.3.
Das erste Glied in der Infizierungskette ist eine ELF-Datei. Sobald sie heruntergeladen wurde, wird der Nutzer beim Starten der Applikation nach Root-Rechten gefragt. Werden diese gewährt, installiert sich zunächst der darin verborgene Linux.Downloader.77. Dieser ist in der Lage, Angriffe, die auf dem Versenden von UDP-Paketen beruhen, durchzuführen oder selbständig andere Malware herunterzuladen.
Daneben lädt der Trojaner vom Server der Cyber-Kriminellen ein weiteres Skript (Linux.Downloader.116) herunter und startet es. Dieses dient zum Download des Linux.BackDoor.Xudp.1, speichert ihn als /lib/.socket1 oder /lib/.loves ab, platziert ihn im Autostart-Verzeichnis /etc/ als rc.local und stellt das automatische Starten des Schädlings im Cron-Zeitplan sicher. Darüber hinaus wird der Inhalt von iptables geleert. Nachdem Linux.BackDoor.Xudp.1 gestartet wurde, entschlüsselt er seine Konfigurationsdaten und übermittelt Informationen vom infizierten Endgerät an den Server der Cyber-Kriminellen.
Danach startet er drei unabhängige Protokolle. Erster Schritt über HTTP: der Trojaner versendet eine Nachricht, dass er gestartet wurde und erhält einen Schlüssel zur Kodierung von Nachrichten, Serverdaten und Portnummern. Anschließend sendet Linux.BackDoor.Xudp.1 in einem definierten Zeitintervall Anfragen für mögliche Befehle an den Server. Dieser Algorithmus dient wahrscheinlich zum Update des Schädlings. Alle eingehenden Befehle sind verschlüsselt und können nur durch einen speziellen Algorithmus des Trojaners entschlüsselt werden. Im zweiten Schritt erwartet Linux.BackDoor.Xudp.1 Befehle via UDP vom Server. Im dritten Schritt versendet der Schädling schließlich Nachrichten an den Server, dass er immer noch aktiv ist.
Unter den Befehlen, die Linux.BackDoor.Xudp.1 ausführen kann, sind u.a. das ständige Versenden von Anfragen, DDoS-Angriffe und willkürliche Aktionen auf einem infizierten PC. Linux.BackDoor.Xudp.1 ist unter anderem auch in der Lage, Ports im definierten Bereich von IP-Adressen zu scannen oder Dateien auf Befehl zu starten. Außerdem haben die Virenanalysten von Doctor Web herausgefunden, dass dieser Trojaner ständig verbessert und upgedatet wird.
Die Trojaner Linux.BackDoor.Xudp.2 und Linux.BackDoor.Xudp.3 sind verbesserte Versionen von Linux.BackDoor.Xudp.1, die sich u.a. durch Namen, den Umfang von versendeten Daten und auszuführenden Befehlen unterscheiden.
BenQ erweitert seine MOBIUZ-Serie um den EX271QMZ. Der 26,5 Zoll große Gaming-Monitor setzt auf ein QD-OLED-Panel der dritten Generation mit...
Mit der E100 1 TB SSD hält Crucial eine preisorientierte NVMe-SSD mit PCIe 4.0 x4 bereit. Das M.2-2280-Laufwerk soll laut...
Im zurückliegenden Monat gab es wieder einige spannende Themen im Bereich Newsmeldungen sowie interessante Artikel und Produkttests. Folgend möchten wir...
Razer erweitert seine Kiyo-Serie um die Kiyo V2 Pro, eine 4K-Webcam für Gamer, Streamer und Content Creator. Die Kamera nimmt...
Wer eine Leiterplattenfertigung anfragen möchte, stellt sich früher oder später dieselbe Frage: Warum dauert ein Angebot so lange, und warum...
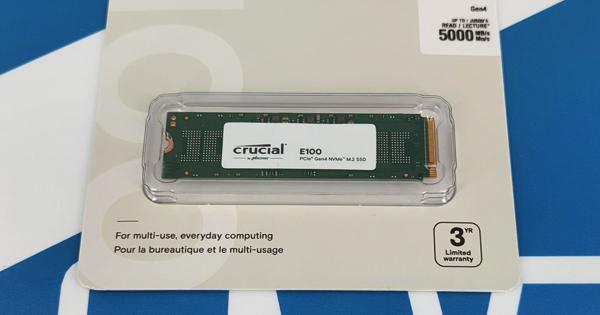
Die E100-SSD von Crucial basiert auf einem PCIe Gen4 Interface und QLC-Flashspeicher von Micron. Die Serie zielt auf Ein- und Umsteiger in die SSD-Welt ab. Wir haben uns das 1-TB-Modell im Test angesehen.
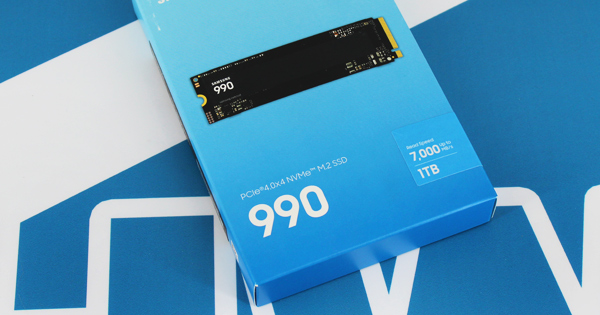
Mit der SSD-990-Familie stellt Samsung eine neue Serie von SSDs für Einsteiger vor. Wie sich die Kombination aus PCI Express Gen4 und QLC-Flashspeicher in der Praxis schlägt, klären wir am 1-TB-Modell.